Radio Online
Los hackers manipularon cámaras frigoríficas y expertos alertan por la seguridad de subtes y otros equipos conectados.
Los hackers manipularon cámaras frigoríficas y expertos alertan por la seguridad de subtes y otros equipos conectados.
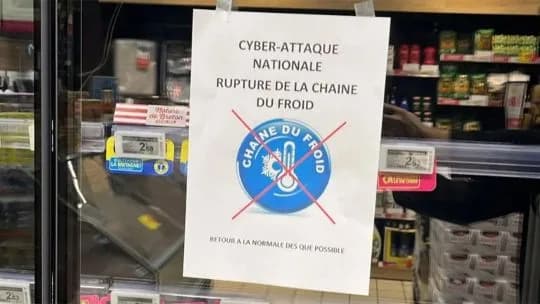
El ciberataque que afectó a cientos de supermercados en Francia y provocó pérdidas millonarias de alimentos llevó a especialistas en ciberseguridad a advertir sobre posibles ataques contra ascensores, trenes, subtes y otros sistemas automatizados. Muchos dispositivos industriales incorporaron conexiones remotas sin que sus mecanismos de protección se actualizaran al mismo ritmo. El incidente, ocurrido durante la madrugada del lunes 12 de octubre, permitió a los atacantes modificar las temperaturas de instalaciones frigoríficas sin necesidad de ingresar físicamente a los establecimientos.
Los responsables manipularon los controles de refrigeración y activaron ciclos de descongelación que elevaron las temperaturas de algunos equipos hasta los 50 grados. Según Reuters, al menos 350 supermercados resultaron afectados, entre ellos establecimientos de Carrefour, Intermarché, Monoprix y Coopérative U, que debieron desechar grandes cantidades de alimentos frescos y congelados. Las pérdidas podrían alcanzar decenas de millones de euros, aunque todavía no existe una estimación definitiva.
Antoine Hautin, secretario general y vicepresidente del área de Defensa de la empresa francesa de ciberseguridad Almond, advirtió que problemas similares de seguridad pueden presentarse en otros equipos industriales conectados a internet. En una entrevista con el medio 20 Minutes, el especialista explicó que la conexión de estos dispositivos a redes informáticas amplió las posibilidades de sufrir ataques capaces de modificar procesos físicos. Según sus estimaciones, estas tecnologías acumulan aproximadamente una década de retraso en materia de ciberseguridad respecto de los sistemas informáticos tradicionales.
Qué riesgos existen para ascensores, trenes y otros sistemas conectados
"Podríamos imaginar que los hackers paralicen ascensores o activen los sistemas de agua contra incendios. Es perfectamente plausible", afirmó Hautin durante la entrevista. El especialista también mencionó cajeros automáticos, cámaras de seguridad y dispositivos domésticos inteligentes entre los equipos que pueden presentar vulnerabilidades cuando incorporan conexiones remotas.
Hackearon heladeras y freezers de supermercados franceses, subiéndoles la temperatura: pérdidas millonarias
Durante años, los sistemas que controlan ascensores, maquinaria industrial e instalaciones de edificios funcionaron de manera aislada, sin conexiones externas. La incorporación de sensores, controles centralizados y herramientas de mantenimiento remoto permitió mejorar su supervisión, pero también abrió nuevas vías de acceso para posibles intrusiones. Hautin señaló que muchos fabricantes habían priorizado originalmente la confiabilidad de los equipos, sus costos y la seguridad física, sin contemplar las amenazas informáticas que aparecieron posteriormente. La actualización de estos dispositivos resulta más compleja que en computadoras o teléfonos, especialmente cuando deben permanecer operativos durante largos períodos.
Las infraestructuras ferroviarias y energéticas presentan una situación diferente, ya que están sometidas a mayores exigencias de seguridad y auditorías periódicas. Esto incluye sistemas vinculados con la operación de trenes y redes de transporte, aunque las protecciones varían según el tipo de instalación y las funciones que cumplen sus controladores. No se informaron ataques contra trenes, subtes o ascensores relacionados con el incidente de los supermercados franceses, por lo que las advertencias de los especialistas se refieren a riesgos potenciales y no a nuevas intrusiones confirmadas.
Cómo lograron manipular los sistemas de refrigeración
Una parte importante de los supermercados afectados utilizaba controladores de la empresa danesa Danfoss, encargados de regular las temperaturas y los ciclos de descongelación de las instalaciones frigoríficas. El fabricante reconoció que numerosos equipos comprometidos correspondían a modelos antiguos que habían dejado de recibir actualizaciones de seguridad o funcionaban con versiones desactualizadas de sus programas. Algunas vulnerabilidades de estos dispositivos ya habían sido identificadas por especialistas, aunque todavía no se determinó públicamente qué mecanismo utilizaron los atacantes para ingresar a los sistemas.
Coleccionista Pokémon es declarado culpable por hackeo de US$55 millones
Ken Munro, socio de la empresa británica de ciberseguridad Pen Test Partners, explicó a Reuters que el incidente podría haberse facilitado por deficiencias básicas en la protección de los equipos. "Se trata de higiene informática básica", sostuvo el especialista, en referencia a la importancia de aplicar actualizaciones y evitar que las interfaces de administración permanezcan expuestas a internet. Munro comparó las vulnerabilidades conocidas con una puerta abierta para los atacantes y consideró posible que las intrusiones hubieran sido realizadas sin conocimientos informáticos especialmente avanzados.
Hautin advirtió que el uso de equipos similares en distintas empresas puede facilitar que una misma vulnerabilidad afecte a numerosos establecimientos, incluso cuando sus redes informáticas funcionan de manera independiente. Reuters identificó al menos 4.500 interfaces de administración de Danfoss accesibles desde internet, aunque no pudo determinar cuántas utilizaban versiones vulnerables de sus programas. La empresa francesa de ciberseguridad Onyphe advirtió que las versiones antiguas seguían siendo frecuentes entre los dispositivos expuestos públicamente.
La Agencia Nacional de Seguridad de los Sistemas de Información de Francia (ANSSI) emitió una alerta el 12 de octubre y amplió al día siguiente la lista de dispositivos afectados. Además de los controladores Danfoss de las series AK-SM y AK-SC, el organismo informó sobre intrusiones en equipos de Copeland y Dixell, también utilizados para administrar instalaciones de refrigeración. Las autoridades recomendaron restringir el acceso directo a internet, actualizar los programas y revisar los equipos comprometidos antes de restablecer sus conexiones remotas.
Francia investiga los ataques mientras aparecen nuevos casos
La Fiscalía de París abrió una investigación para identificar a los responsables y determinar el alcance de los daños ocasionados en los supermercados. Ningún grupo reivindicó públicamente la autoría de las intrusiones ni se conocieron exigencias de rescate económico. Tampoco se determinó si los ataques respondieron a una motivación económica, política o de otra naturaleza.
Dos inteligencias artificiales se salieron de control, hackearon a seis empresas y desataron el pánico en el sector
Durante la madrugada del martes 13 de octubre se detectaron nuevos incidentes en establecimientos que utilizaban controladores Dixell, diferentes de los equipos Danfoss afectados inicialmente. En un supermercado de la región de Burdeos, los técnicos consiguieron intervenir antes de que se perdiera la mercadería, mientras que otro establecimiento E.Leclerc, ubicado en el departamento de Tarn, sufrió una alteración de la cadena de frío que obligó a desechar productos refrigerados. La ANSSI advirtió que las intrusiones podían continuar y que restablecer los equipos sin corregir sus vulnerabilidades no impide que vuelvan a ser comprometidos.
Greta Thunberg acompaña las protestas estudiantiles en Francia: "Nos están robando el futuro"
Ciberataque contra los organismos ferroviarios de España: en RDC se reveló el uso de IA para vulnerar el sistema
Ciberataques, estafas y filtraciones: USBA lanza una diplomatura para aprender a protegerse frente a las crecientes amenazas digitales